Frankreich: Cyberangriff trifft Supermarkt-Kühlung
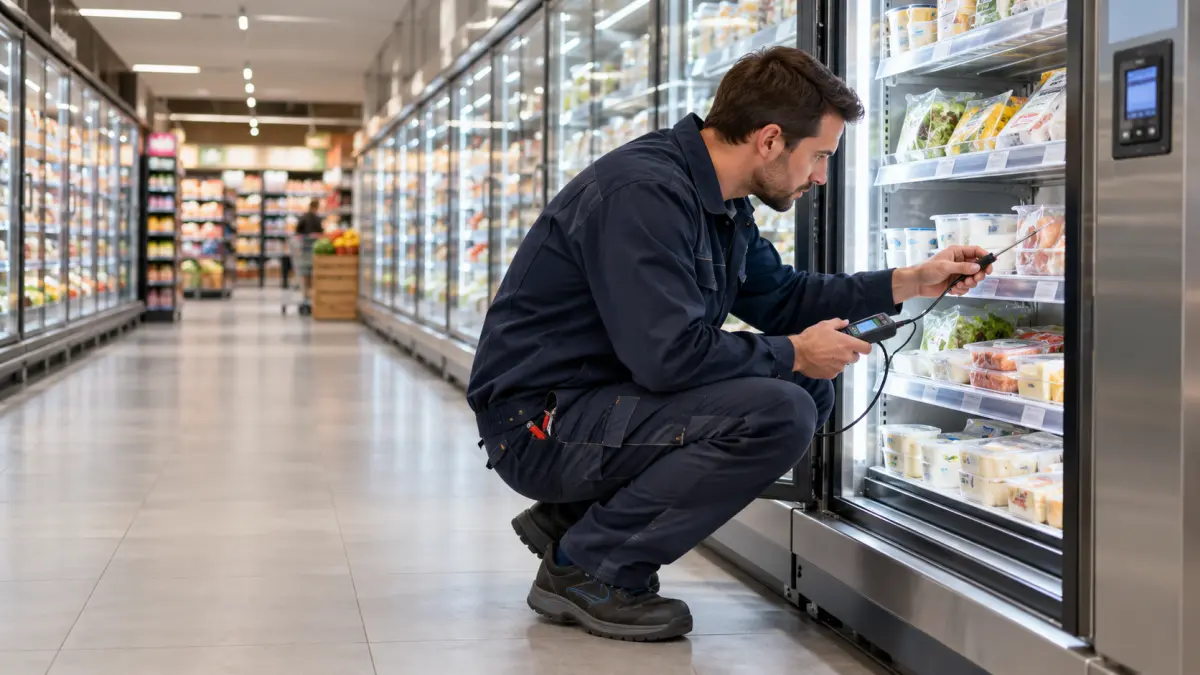
Cyberangriff auf Frankreichs Supermärkte: Kühlanlagen auf 50 Grad manipuliert
Ein Cyberangriff hat die Kühlanlagen Hunderter Supermärkte in Frankreich gestört. Nach Angaben von Finanzminister Roland Lescure waren rund 700 Märkte betroffen. Eine landesweite Gefährdung der Lebensmittelversorgung sah der Minister jedoch nicht, wie die Nachrichtenagentur AP über seine Aussage im Parlament am 13. Oktober berichtete.
Die Angreifer manipulierten die Steuerung der Anlagen. Kühl- und Gefriergeräte wurden in den Auftaumodus versetzt; Berichte nennen Temperaturen bis 50 Grad Celsius. In betroffenen Geschäften verdarben Lebensmittel, auch Brände wurden gemeldet. Die Pariser Staatsanwaltschaft ermittelt.
Lebensmittel nach stundenlangem Kühlungsausfall entsorgt
Die ersten Störungen wurden in der Nacht zum Montag, dem 12. Oktober, bekannt. Ein Sprecher der Handelsgruppe Les Mousquetaires, zu der Intermarché und Netto gehören, bestätigte die Manipulation des Auftaumodus. Beschäftigte und Kältetechniker mussten die Anlagen wieder in Betrieb bringen. Waren, deren Kühlung ausgefallen war, wurden entsorgt.
Les Mousquetaires erklärte gegenüber Reuters, dass Kühlgeräte in rund 150 ihrer Geschäfte über Nacht sechs Stunden lang auf bis zu 50 Grad erhitzt worden seien. Alle betroffenen Lebensmittel seien beseitigt worden, um Gesundheitsrisiken auszuschließen.
Die Temperaturangabe beschreibt allerdings keinen einheitlich dokumentierten Zustand sämtlicher angegriffener Anlagen. AP berichtet unter Berufung auf BFM-TV von manipulierten Einstellungen bis 50 Grad und einem erzwungenen dauerhaften Abtauzyklus. Daraus lässt sich nicht ableiten, dass jede betroffene Kühltruhe oder jedes darin gelagerte Produkt diese Temperatur erreichte.
Auch Coopérative U bestätigte einen Angriff auf die Kühltechnik mehrerer Geschäfte. Unternehmenschef Dominique Schelcher erklärte, die Teams arbeiteten gemeinsam mit Kältetechnikern an der Wiederherstellung des Betriebs. Eine abschließende Schadenssumme war zunächst nicht bekannt.
Fernsteuerung der Kühltechnik als Angriffsfläche
Wie empfindlich solche Anlagen auf digitale Eingriffe reagieren können, hatte das Sicherheitsunternehmen Claroty bereits am 9. August in einer Untersuchung beschrieben. Dessen Forschungsteam Team82 analysierte die Danfoss-Steuerungsplattform AK-SM 800A. Über diese Plattform lassen sich Kühlanlagen zentral überwachen und Temperatureinstellungen verändern.
Die Forscher fanden zahlreiche Verwaltungsoberflächen, die direkt aus dem öffentlichen Internet erreichbar waren. Sie entdeckten zudem Sicherheitslücken in der webbasierten Verwaltung und meldeten diese an Danfoss. Der Hersteller veröffentlichte eine Firmware-Version, die die beschriebenen Schwachstellen behebt.
Damit ist eine mögliche Angriffsfläche dokumentiert. Ob genau diese Schwachstellen beim aktuellen Angriff genutzt wurden, ist durch die vorliegenden Quellen nicht belegt. Die Untersuchung betrifft außerdem ein bestimmtes Steuerungsmodell und erlaubt keine pauschale Aussage über sämtliche Kühlanlagen französischer Supermärkte.
Claroty empfiehlt Betreibern, betroffene Systeme zu aktualisieren und Verwaltungsoberflächen gegen direkten Zugriff aus dem Internet abzuschirmen. Fernzugriffe sollten auf geschützte Verwaltungsnetze beschränkt oder entsprechend abgesichert werden.
Ahold Delhaize nimmt Systeme vorsorglich offline
Parallel zu den Vorfällen in Frankreich meldete der Handelskonzern Ahold Delhaize am 12. Oktober ein Sicherheitsproblem in seinem Netzwerk. Das Unternehmen nahm vorsorglich einzelne Systeme offline. Die Geschäfte blieben nach Unternehmensangaben geöffnet.
In einer Mitteilung vom 13. Oktober erklärte Ahold Delhaize, bestimmte Systeme würden schrittweise und kontrolliert wieder gestartet. Der Konzern arbeite mit externen Fachleuten für Cybersicherheit und stehe bei Bedarf mit den zuständigen Behörden in Kontakt.
Zu diesem Zeitpunkt lagen dem Unternehmen nach eigener Darstellung keine Hinweise vor, dass Daten von Kunden, Beschäftigten oder Geschäftspartnern entwendet worden waren. Die Untersuchung lief weiter. Diese Aussage ist deshalb keine abschließende Entwarnung.
Ein Zusammenhang mit den Angriffen auf Frankreichs Kühlanlagen ist bislang nicht nachgewiesen. Reuters berichtete unter Berufung auf das niederländische Nationale Zentrum für Cybersicherheit, dass es keine Belege für eine Verbindung zu vergleichbaren Vorfällen in anderen Ländern gebe.
Ermittler prüfen Schäden und betroffene Märkte
In Frankreich soll die Untersuchung der Pariser Staatsanwaltschaft die betroffenen Geschäfte erfassen und die gemeldeten Schäden dem Angriff zuordnen. Dazu gehören die Verluste an Lebensmitteln.
Wer hinter der Manipulation steckt und welchen Zugang die Angreifer konkret nutzten, geht aus den ausgewerteten Quellen nicht hervor. Ebenso fehlt eine belastbare Gesamtsumme der Schäden. Bei Ahold Delhaize bleibt offen, wann alle betroffenen Dienste wieder vollständig verfügbar sind.
Quellen und Transparenz
- Ahold Delhaize: Erste Unternehmensmitteilung zum Cybervorfall, 12. Oktober 2026, sowie Aktualisierung, 13. Oktober 2026. Primärquellen; Unternehmensangaben.
- Claroty Team82: Untersuchung zu Danfoss-Kühlanlagensteuerungen, 9. August 2026. Technische Primärquelle; kein Nachweis des aktuellen Angriffswegs.
- AP: Bericht über die Angriffe auf Supermärkte, 13. Oktober 2026. Ergänzende Agenturberichterstattung.
- Reuters / DER STANDARD: Bericht über manipulierte Kühlanlagen und Ermittlungen, 12. Oktober 2026.
Der bereitgestellte WELT-Link ließ sich nicht vollständig abrufen. Der Beitrag stützt sich deshalb auf die genannten Unternehmensmitteilungen, die technische Originaluntersuchung und ergänzende Agenturberichte. Angaben zu Temperaturen und Schäden sind den jeweiligen Quellen zugeordnet.
🔔 Unabhängiger Journalismus lebt von Reichweite. Folgen Sie auf X, Linkedin oder Instagram und bleiben Sie informiert