Kühlanlagen gehackt: Frankreich macht Iran verantwortlich
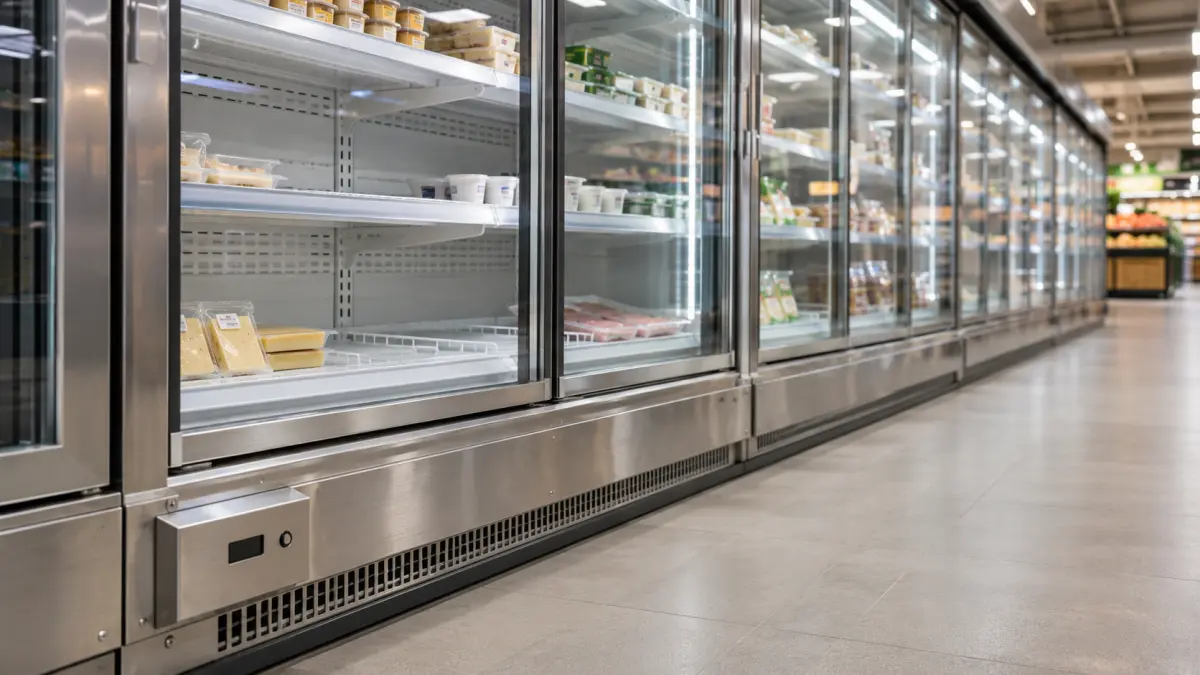
Cyberangriffe auf Supermarkt-Kühlanlagen: Frankreich beschuldigt Iran
Manipulierte Kühlsysteme haben in europäischen Supermärkten Lebensmittel unbrauchbar gemacht. Frankreich macht eine Einheit der iranischen Revolutionsgarden für die Angriffe im eigenen Land verantwortlich und kündigt europäische Sanktionen an. Auch deutsche Betriebe sind betroffen.
Stand: 9. November 2026
Frankreich erhebt nach den Cyberangriffen auf vernetzte Supermarkt-Kühlanlagen schwere Vorwürfe gegen Iran. Außenminister Jean-Noël Barrot erklärte am Montag, die Verantwortung für den Angriff auf französische Geschäfte liege bei den iranischen Revolutionsgarden. Der iranische Botschafter sei einbestellt worden. Paris will auf europäischer Ebene Sanktionen gegen die Verantwortlichen durchsetzen.
Nach Barrots Angaben waren im Oktober rund 700 französische Handelsstandorte betroffen. Angreifer hatten aus der Ferne Einstellungen der Kühlsysteme verändert. Frische und tiefgekühlte Waren verdarben.
Ermittlungen gegen iranische Cyber-Einheit
Die Pariser Staatsanwaltschaft hat ein gerichtliches Ermittlungsverfahren eröffnet. Es richtet sich nach einer von französischen Medien wiedergegebenen Mitteilung gegen den Leiter der Gruppe „Shahid Kaveh“, dessen zwei Stellvertreter und weitere mögliche Beteiligte.
Die Staatsanwaltschaft beschreibt die Gruppe als offensive Cyber-Einheit, die dem Elektronik- und Cyberzentrum der iranischen Revolutionsgarden zugeordnet sei. Untersucht werden unter anderem organisierte Eingriffe in Computersysteme und Sachbeschädigungen mit für Menschen gefährlichen Mitteln.
Damit liegt eine konkrete staatliche Beschuldigung vor. Ein rechtskräftiges Urteil über die Verantwortlichkeit gibt es bislang nicht. Die französische Zuordnung darf auch nicht ohne Weiteres auf sämtliche ähnlichen Vorfälle in Europa übertragen werden.
Auch in Deutschland mussten Lebensmittel entsorgt werden
Nach der ersten Angriffswelle in Frankreich Mitte Oktober wurden Anfang November weitere Fälle in europäischen Ländern bekannt. Dazu zählen Deutschland, Belgien und die Niederlande.
In Deutschland berichtete die Tagesschau über betroffene Supermärkte in Nordrhein-Westfalen, Niedersachsen und Bayern. Die manipulierten Anlagen kühlten nicht mehr ausreichend oder wurden auf Heizbetrieb umgestellt. Große Mengen an Lebensmitteln mussten entsorgt werden.
Auch aus Rheinland-Pfalz liegen behördliche Angaben vor: Das Polizeipräsidium Westpfalz meldete am 3. November mutmaßliche Cyberangriffe auf einen lebensmittelverarbeitenden Betrieb und einen Supermarkt in den Landkreisen Kaiserslautern und Kusel. Nach bisherigen Erkenntnissen hatten Unbekannte über Fernzugriffe die Anlagen vom Kühl- in den Heizbetrieb versetzt. Die Ermittler prüfen einen Zusammenhang mit den französischen Fällen.
Kühltechnik des Blutspendedienstes ebenfalls angegriffen
In Frankreich trafen Angriffe Anfang November auch Kühleinrichtungen im Umfeld des staatlichen Blutspendedienstes EFS. Nach Medienberichten wurden über die Technik eines Dienstleisters Einstellungen verändert.
Unter Berufung auf das französische Gesundheitsministerium berichtete t-online, dass die Manipulation rechtzeitig entdeckt worden sei. Gefrorenes Blutplasma für Transfusionen wurde demnach nicht zerstört. Eine vollständige Lahmlegung der staatlichen Blutversorgung ist durch diese Angaben nicht belegt.
Behörden warnen vor offen erreichbaren Steuerungen
Das französische CERT-FR hatte bereits am 12. Oktober vor kompromittierten Fernsteuerungen für Kühlanlagen gewarnt. Die Warnung nennt Systeme von Danfoss sowie Copeland und Dixell.
Die Behörde empfiehlt, Verwaltungsoberflächen der Anlagen nicht unmittelbar aus dem Internet erreichbar zu lassen. Fernzugriffe sollen über ein abgesichertes VPN oder ein geschütztes Netzwerk erfolgen. Auch Gerätesoftware, Passwörter und Einstellungen der Abtauzyklen müssen geprüft werden.
Welche konkrete Zugangsmethode bei sämtlichen Angriffen genutzt wurde, ist bislang nicht abschließend geklärt. Die Sicherheitsforscher von Unit 42 weisen ausdrücklich auf diese offene Frage hin. Ebenso steht noch nicht fest, welche der europaweit gemeldeten Vorfälle derselben Tätergruppe zuzurechnen sind.
Quellen und Transparenz
Die französischen Vorwürfe werden als Aussagen der Regierung und der Ermittlungsbehörden wiedergegeben. Die Mitteilung der Pariser Staatsanwaltschaft wurde über französische Medienberichte ausgewertet; eine eigene technische Untersuchung der Angriffe erfolgte nicht.
- Le Progrès / AFP: „Cyberattaque des frigos de supermarchés : Barrot pointe la responsabilité de l’Iran“, 9. November 2026. Agenturbericht zu Barrots Erklärung und zum Ermittlungsverfahren.
URL:https://www.leprogres.fr/faits-divers-justice/2026/11/09/cyberattaque-des-frigos-de-supermarches-une-enquete-ouverte-l-iran-suspecte - Le Parisien: „Cyberattaque contre des frigos en Europe : les enquêteurs français soupçonnent l’Iran, une information judiciaire ouverte“, 9. November 2026. Bericht mit Auszügen aus der Mitteilung der Pariser Staatsanwaltschaft.
URL:https://www.leparisien.fr/international/iran/cyberattaque-contre-des-frigos-en-europe-les-enqueteurs-francais-soupconnent-liran-une-information-judiciaire-ouverte-09-11-2026-S7O2C2425RFVJEA7JP6OGMYU7A.php - Tagesschau: „Cyberangriffe auf Kühlanlagen deutscher Supermärkte“, 3. November 2026. Nachrichtenbericht zu betroffenen Märkten und Ermittlungen in Deutschland.
URL:https://www.tagesschau.de/inland/cyberangriffe-supermarkt-hacker-100.html - Polizeipräsidium Westpfalz: „Mutmaßliche Cyberangriffe auf Kühlanlagen“, 3. November 2026. Polizeiliche Originalmitteilung.
URL:https://www.presseportal.de/blaulicht/pm/117683/6383576 - t-online: „Hitze-Hacker nehmen Blutspendedienst ins Visier“, 4. November 2026. Medienbericht unter Berufung auf französische Recherchen und Angaben des Gesundheitsministeriums.
URL:https://www.t-online.de/nachrichten/panorama/gesellschaft/id_101512078/hacker-hitze-saboteure-greifen-staatliche-blutbank-in-frankreich-an.html - CERT-FR / ANSSI: „Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération“, veröffentlicht am 12., aktualisiert am 16. Oktober 2026. Behördliche Sicherheitswarnung CERTFR-2026-ALE-012.
URL:https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/ - Palo Alto Networks / Unit 42: „Turning Up the Heat: Inside the Attacks on Europe’s Refrigeration Systems“, abgerufen am 9. November 2026. Analyse eines IT-Sicherheitsanbieters; der konkrete Erstzugang wird als ungeklärt bezeichnet.
URL:https://unit42.paloaltonetworks.com/europes-refrigeration-systems-attacks/
🔔 Unabhängiger Journalismus lebt von Reichweite. Folgen Sie auf X, Linkedin oder Instagram und bleiben Sie informiert